
Системный подход
Стандарт объединяет людей, процессы и технологии в единую модель управления информационной безопасностью.
ООО «Технологии нового качества» сопровождает оформление сертификата ISO/IEC 27001: анализирует текущие процессы, помогает подготовить документы для сертификации, выстроить управление рисками и организовать взаимодействие с органом по сертификации.
Сертификат ISO/IEC 27001 показывает, что защита данных построена не на отдельных настройках, а на управляемой системе: роли, политики, оценка рисков, меры защиты, реагирование на инциденты, внутренние аудиты и постоянное улучшение.
Стандарт объединяет людей, процессы и технологии в единую модель управления информационной безопасностью.
Сертификат помогает подтвердить надежность перед корпоративными клиентами, банками, инвесторами и тендерными заказчиками.
Компания фиксирует угрозы, оценивает их влияние и выбирает меры защиты не хаотично, а по приоритетам.
Снижаются риски утечек, простоев, претензий клиентов и потери контрактов из-за слабой безопасности.
Ниже — практическая структура оформления ISO/IEC 27001: от нормативной базы и подготовки документов до стоимости, рисков, кейсов и FAQ. Формат подходит для компаний, которым нужно оформить сертификат, получить сертификат для тендера или подтвердить зрелость информационной безопасности.
ISO/IEC 27001 — международный стандарт для системы менеджмента информационной безопасности. В русской практике его часто называют ИСО/МЭК 27001, сертификат ISO 27001 или сертификат СУИБ.
Суть стандарта — не в том, чтобы установить «правильный антивирус» или закрыть один технический риск. ISO/IEC 27001 требует определить контекст организации, активы, угрозы, владельцев процессов, критерии риска, меры обработки рисков и порядок постоянного контроля.
Нормативная база нужна, чтобы система была проверяемой. Аудитор оценивает не только политики, но и доказательства: реестр активов, оценку рисков, контроль доступов, управление инцидентами, внутренние аудиты и решения руководства.
Основой выступает ISO/IEC 27001:2022 «Information security, cybersecurity and privacy protection — Information security management systems — Requirements». Стандарт задает требования к созданию, внедрению, поддержанию и постоянному улучшению СУИБ.
На практике дополнительно учитывают ISO/IEC 27002, договорные требования клиентов, отраслевые регламенты, требования по персональным данным, внутренние политики компании, ИТ-архитектуру и модель угроз.
| Документ | Что подтверждает | Когда используется |
|---|---|---|
| Сертификат ISO/IEC 27001 | Подтверждает, что система менеджмента информационной безопасности внедрена и прошла независимую оценку. | Для тендеров, B2B-контрактов, due diligence, SaaS-сервисов, финансовых и IT-проектов. |
| Декларация соответствия | Подтверждает соответствие продукции требованиям технических регламентов, если продукция подпадает под обязательную оценку. | Для товаров, оборудования и продукции. Подробнее: декларация соответствия. |
| Отказное письмо | Поясняет, что конкретная продукция не подлежит обязательной сертификации или декларированию. | Для маркетплейсов, закупок, таможни и контрагентов. Подробнее: отказное письмо. |
ISO/IEC 27001 особенно важен там, где утечка данных, сбой сервиса или неуправляемый доступ могут привести к финансовым потерям, претензиям клиентов, разрыву договора или остановке продаж.
На практике сертификат запрашивают корпоративные клиенты, банки, государственные заказчики, международные партнеры, инвесторы и службы безопасности контрагентов. Для компании это способ говорить с рынком на языке управляемых рисков.
Чаще всего к нам обращаются, когда требуется участие в тендере, выход на нового B2B-клиента, прохождение due diligence, подтверждение надежности SaaS-платформы или подготовка к масштабированию ИТ-инфраструктуры.
Разработка ПО, облачные сервисы, хостинг, интеграторы, аутсорсинг, техподдержка и обработка клиентских данных.
Платежные сервисы, микрофинансовые организации, брокерские и страховые проекты, аналитические платформы.
Организации, работающие с персональными, медицинскими, учебными и конфиденциальными данными.
Поставщики крупных компаний, которым нужно подтвердить безопасность процессов, данных и подрядчиков.
В практике ООО «Технологии нового качества» часто встречается ситуация: у компании есть политика информационной безопасности, но нет актуального реестра активов, понятной оценки рисков, владельцев процессов, контроля изменений и записей по инцидентам.
Мы сопровождаем клиентов при оформлении сертификата ISO/IEC 27001: анализируем текущую модель ИБ, помогаем подготовить документы, организуем взаимодействие с органом по сертификации и выстраиваем маршрут к аудиту без лишней бюрократии.
Преимущества оформления ISO/IEC 27001 проявляются не только в тендерах. Система помогает руководству видеть риски, управлять доступами, контролировать подрядчиков и снижать зависимость информационной безопасности от отдельных сотрудников.
Для клиента сертификат становится внешним подтверждением надежности. Для самой компании — управленческим инструментом: понятные политики, распределенная ответственность, контроль активов, оценка рисков, план обработки рисков и постоянное улучшение.
Часто допускают ошибку, рассматривая ISO/IEC 27001 как чисто технический проект. На практике стандарт требует участия руководства, юридической службы, HR, ИТ, владельцев бизнес-процессов и ответственных за работу с клиентскими данными.
Сертификат помогает пройти проверки служб безопасности и снизить количество вопросов при заключении договора.
ISO/IEC 27001 часто становится сильным аргументом при закупках, квалификации поставщиков и B2B-отборе.
Система помогает быстрее выявлять слабые места и контролировать корректирующие действия.
Компания получает управляемую основу для роста, подключения подрядчиков и развития ИТ-инфраструктуры.
Комплект документов зависит от размера компании, ИТ-инфраструктуры, модели обработки данных, удаленного доступа, облачных сервисов, подрядчиков и требований клиентов. Универсального шаблона недостаточно: СУИБ должна соответствовать реальным рискам.
Перед аудитом важно собрать управленческие, организационные и технические документы. Эксперт оценивает, как компания определяет активы, классифицирует информацию, управляет доступами, реагирует на инциденты и анализирует эффективность мер защиты.
Если документация устарела или не отражает фактическую ИТ-архитектуру, мы помогаем актуализировать комплект. При необходимости ISO/IEC 27001 можно связать с уже действующей системой менеджмента качества.
Порядок оформления должен начинаться с диагностики, а не с покупки шаблонов. Иначе компания рискует выйти на аудит с документами, которые не соответствуют ее инфраструктуре, продукту и договорным обязательствам.
В ООО «Технологии нового качества» сопровождение строится как проект: сначала определяем область сертификации и исходное состояние, затем закрываем разрывы, после этого организуем взаимодействие с органом по сертификации.
Важно учитывать: если компания уже имеет практики ИБ, проект идет быстрее. Если процессы не формализованы, потребуется разработка политик, обучение ответственных и накопление доказательств внедрения.
Определяем продукты, подразделения, сервисы, площадки, активы и процессы, которые попадут в сертификацию.
Сравниваем текущие процессы с требованиями ISO/IEC 27001 и формируем перечень разрывов.
Сопровождаем разработку политик, реестра активов, оценки рисков, SoA и процедур управления СУИБ.
Помогаем провести внутренний аудит, оценить готовность и устранить несоответствия до сертификационной проверки.
Организуем взаимодействие с органом по сертификации и помогаем подготовить ответы на вопросы аудитора.
После получения сертификата помогаем не потерять управляемость системы при изменении сервисов, сотрудников и инфраструктуры.
Стоимость сертификации ISO/IEC 27001 зависит от масштаба организации, области сертификации, числа сотрудников, ИТ-инфраструктуры, количества площадок, готовности документов и необходимости предварительного аудита.
Для небольшой IT-команды с уже описанными процессами маршрут обычно короче. Для крупной компании с несколькими сервисами, филиалами, облачной инфраструктурой и подрядчиками потребуется больше времени на анализ, документы и подготовку доказательств.
На практике расчет лучше делать после первичной диагностики. Так можно отделить стоимость сертификации от работ по внедрению, актуализации или восстановлению СУИБ.
| Тип организации | Ориентировочный срок | Стоимость от | Комментарий эксперта |
|---|---|---|---|
| Малый IT-бизнес до 50 сотрудников | 20–25 рабочих дней | 90 000 ₽ | Цена ниже, если уже есть политики ИБ, реестр активов и базовая оценка рисков. |
| Средняя компания 50–250 сотрудников | 25–35 рабочих дней | 120 000 ₽ | Оцениваются процессы доступа, подрядчики, инциденты, резервное копирование и изменения. |
| SaaS / финтех / обработка персональных данных | 30–45 рабочих дней | 160 000 ₽ | Требуется более глубокая работа с рисками, архитектурой, доступами и договорными требованиями. |
| Многоплощадочная организация | от 45 рабочих дней | по расчету | Стоимость зависит от числа площадок, систем, сотрудников и объема аудита. |
ISO/IEC 27001 часто путают с обязательной оценкой соответствия продукции. Это разные инструменты: один подтверждает систему управления информационной безопасностью, другой — соответствие конкретной продукции техническим регламентам.
Сертификат ISO/IEC 27001 не отменяет обязательные документы на продукцию, если они требуются. Например, для оборудования может понадобиться декларация соответствия, для отдельных товарных категорий — сертификат, а для неподлежащей продукции — отказное письмо.
В отличие от сертификации продукции, протокол испытаний обычно не является центральным документом ISO/IEC 27001. Здесь ключевое значение имеют оценка рисков, внутренние аудиты, политики, Statement of Applicability и доказательства работы СУИБ.
Оценивает систему менеджмента информационной безопасности и управляемость рисков организации.
Подтверждает соответствие конкретной продукции требованиям технических регламентов.
Актуален для продукции и лабораторной проверки показателей, но не заменяет аудит СУИБ.
Используется для доверия зарубежных партнеров, тендеров и расширения рынка. Подробнее: международная сертификация.
Ошибки при подготовке к ISO/IEC 27001 часто появляются из-за формального подхода: документы есть, но риски не обновляются, доступы не пересматриваются, инциденты не анализируются, а руководство не участвует в СУИБ.
Часто допускают использование шаблонов без адаптации к реальной архитектуре. Например, в документах указана одна модель доступа, а фактически доступы выдаются вручную, без владельцев, пересмотра и фиксации оснований.
Важно учитывать, что аудитор смотрит не только политики. Он проверяет, как компания управляет активами, подрядчиками, изменениями, резервным копированием, инцидентами и корректирующими действиями.
Последствия: СУИБ выглядит несвязанной с реальными угрозами и бизнес-процессами.
Как избежать: связать риски с активами, владельцами, сервисами и последствиями для бизнеса.
Последствия: невозможно доказать, какие меры защиты выбраны, исключены и почему.
Как избежать: подготовить SoA на основе оценки рисков и контекста организации.
Последствия: повышается вероятность утечек, злоупотреблений и замечаний на аудите.
Как избежать: внедрить правила выдачи, изменения, отзыва и периодического пересмотра доступов.
Последствия: несоответствия выявляются уже на сертификационной проверке.
Как избежать: провести внутренний аудит и анализ со стороны руководства до внешнего аудита.
Последствия: компания не может показать порядок реагирования и предотвращения повторов.
Как избежать: описать процесс, роли, сроки, записи и корректирующие действия.
Последствия: стандарт становится папкой документов, а не инструментом управления.
Как избежать: связать цели ИБ с целями компании, клиентскими требованиями и стратегией.
Кейсы показывают, что ISO/IEC 27001 решает разные задачи: от доступа к крупному клиенту до снижения рисков инцидентов и повышения инвестиционной привлекательности.
Клиент готовился к проверке крупного заказчика. Доработали область СУИБ, матрицу доступов, управление инцидентами и доказательства резервного копирования.
Основной фокус сделали на оценке рисков, подрядчиках, управлении изменениями и контроле конфиденциальной информации.
Сертификат потребовался для работы с крупным промышленным клиентом. Подготовили СУИБ вокруг коммерческих, технических и клиентских данных.
ISO/IEC 27001 вошел в комплект квалификационных документов. Сопровождение помогло пройти подготовку без хаотичных правок перед сроком подачи.
FAQ собран в формате коротких экспертных ответов. Он помогает быстро понять, когда нужен сертификат ISO/IEC 27001, какие документы готовить и чем сертификация отличается от обязательных документов на продукцию.
Обычно он оформляется добровольно или по требованию клиента, тендера, инвестора, банка либо партнера. Но если сертификат указан в закупочной документации или договорных требованиях, без него компания может не пройти квалификацию.
Можно начать подготовку, но до сертификационного аудита система должна быть внедрена и подтверждена записями. На практике мы сначала помогаем закрыть разрывы, а затем сопровождаем оформление сертификата.
Обычно сертификационный цикл рассчитан на три года, но в этот период могут проводиться надзорные аудиты. Конкретные условия зависят от органа по сертификации и выбранной схемы.
Для сертификации системы менеджмента информационной безопасности протокол испытаний обычно не является ключевым документом. Важнее оценка рисков, SoA, политики, внутренний аудит и доказательства выполнения процедур.
Да, область сертификации может быть ограничена конкретным сервисом, продуктом, подразделением или процессом. Главное — корректно описать границы СУИБ и не создавать у клиента ложного впечатления о масштабе сертификата.
Оба стандарта построены как системы менеджмента: цели, ответственность, документы, внутренние аудиты, анализ руководства и улучшение. Если в компании уже есть система менеджмента качества, внедрение ISO/IEC 27001 может идти быстрее.
Вы можете обратиться в сертификационный центр ООО «Технологии нового качества»: мы проверим исходные документы, оценим маршрут и предложим понятный план оформления.
Выбор сопровождающей компании влияет на скорость и качество результата. Важно, чтобы подрядчик понимал не только стандарт, но и практику аудита, ИТ-процессы, документы СУИБ, договорные требования и ожидания корпоративных заказчиков.
В практике ООО «Технологии нового качества» проекты ISO/IEC 27001 начинаются с экспертного разбора: что уже есть, что нужно доработать и какие риски могут возникнуть на аудите. Такой подход позволяет не тратить бюджет на лишние документы и хаотичные правки.
Мы сопровождаем клиентов при оформлении сертификата, помогаем подготовить комплект документов, организуем получение документа через аккредитованные органы и при необходимости связываем ISO/IEC 27001 с другими системами менеджмента.
Работаем с сертификацией, системами менеджмента, технической документацией и проектной подготовкой компаний к аудитам.
Не передаем шаблоны, а выстраиваем маршрут под конкретную область СУИБ, риски и требования клиента.
Организуем взаимодействие с органами по сертификации и помогаем пройти аудит без лишних итераций.
Готовим комплект для тендера, B2B-контракта, due diligence, инвестора или корпоративной проверки.
Сертификат ISO/IEC 27001 работает лучше всего, когда он встроен в реальные процессы компании. Тогда он помогает не только пройти аудит, но и поддерживать доверие рынка после получения документа.
Если компания работает с клиентскими данными, SaaS-сервисами, финансовой информацией, персональными данными, интеллектуальной собственностью или инфраструктурой заказчика, сертификация ISO/IEC 27001 становится сильным инструментом доверия.
Чтобы оформить сертификат без лишних итераций, начните с проверки текущего комплекта: политика ИБ, реестр активов, оценка рисков, Statement of Applicability, управление доступами, инцидентами, подрядчиками и внутренними аудитами.
Проверим готовность СУИБ, оценим документы для сертификации, объясним стоимость сертификации и предложим маршрут, чтобы получить сертификат без лишних задержек.
Сертификат ИСО/МЭК 27001 представляет собой международный стандарт, который устанавливает обязательства для компаний в области информационной безопасности. Сертификация по этому стандарту демонстрирует, что организация строго соблюдает необходимые требования, подчеркивая ее приверженность к обеспечению безопасности информации и постоянному улучшению своей системы управления ИБ.
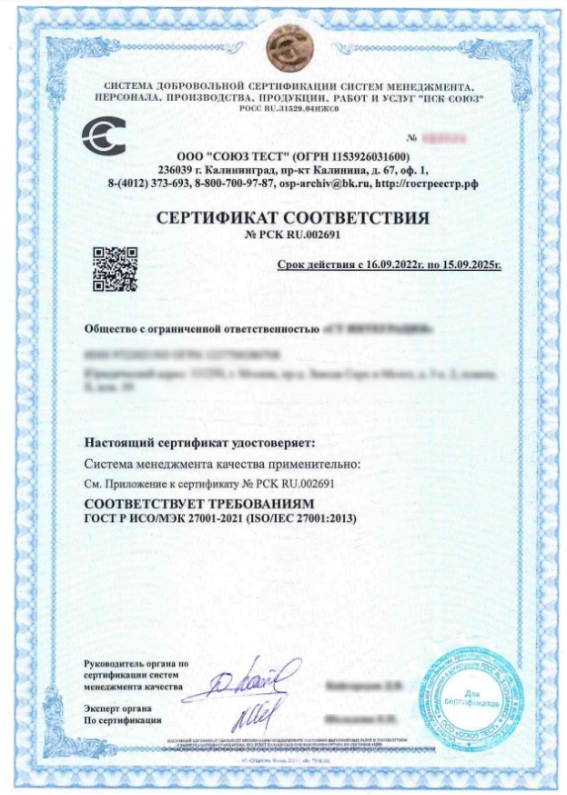
Оформление сертификата ИСО/МЭК 27001 (Информационная технология. Система управления информационной безопасностью. Требования) может иметь несколько преимуществ:
Для оформления сертификата по стандарту ИСО/МЭК 27001 необходимо выполнить следующие требования:
Есть вопросы по оформлению сертификата?
Специалист свяжется с Вами и бесплатно проконсультирует
Вот несколько типов организаций, которым может подойти такая сертификация:
Важно отметить, что подобная сертификация требует серьезных усилий и ресурсов, и организации должны хорошо продумать, насколько она соответствует их потребностям и целям в области информационной безопасности.
Сертификат ИСО/МЭК 27001 у нас вы можете оформить быстро и легко, благодаря:
Чтобы заказать сертификат, просто заполните форму на сайте или свяжитесь с нашими менеджерами самостоятельно. После этого:
В «ТНК СОЮЗ ТЕСТ» вы можете заказать получение сертификата в Калининграде выгодно. Просто заполните заявку и отправьте нам требуемые документы, а мы проведем аудит и выдадим сертификат.


СЕРТИФИКАТ ИСО 9001
Сертификат ИСО 9001 гарантирует получение клиентом продукции стабильно хорошего качества. Данный сертификат выпускается не на сам продукт, а на процессы его производства.
Сертификат дает решающие преимущества при получении компанией тендеров и при привлечении новых клиентов.
СРОК ДЕЙСТВИЯ СЕРТИФИКАТА: 3 ГОДА
СЕРТИФИКАТ ИСО 22000 (ХАССП)
Сертификат ИСО 22000 необходим любому предприятию, производящему пищевую продукцию. Он обеспечивает потребителю уверенность в том, что на предприятии осуществляется контроль всех процессов пищевого производства
СРОК ДЕЙСТВИЯ СЕРТИФИКАТА: 3 ГОДА
ДЕКЛАРАЦИЯ ТР ТС
Декларация оформляется для подтверждения безопасности использования продукции и подтверждает ее соответствие нормам и требованиям Технического регламента Таможенного Союза. Оформление такой декларации необходим для ввоза и реализации товаров на территорию России, Киргизии, Армении, Белоруссии, Казахстана.
СРОК ДЕЙСТВИЯ: ДО 5 ЛЕТ В ЗАВИСИМОСТИ ОТ ТИПА ПРОДУКЦИИ
ЭКОЛОГИЧЕСКИЙ СЕРТИФИКАТ
Экологический сертификат подтверждает соответствие товара или технологического процесса требованиям экологической безопасности, в том числе документ свидетельствует о том, что процент вредных веществ, содержащихся в товаре, не превышает установленных в РФ или в международном сообществе норм.
СРОК ДЕЙСТВИЯ СЕРТИФИКАТА: ДО 5 ЛЕТ
СЕРТИФИКАТ ГОСТ Р
Сертификат ГОСТ Р – это документ, подтверждающий соответствие уровня качества продукции существующим стандартам ГОСТ, ТУ и иных документов. наличие такого сертификата позволяет организации:
- принимать участие в тендерах, государственных заказах реализовывая свои товары
- повысить лояльность покупателя, его доверие к бренду, что существенно увеличивает продажи продукции
- заявить о своей надежности и добросовестности, что также влияет на реализацию выпускаемой и продаваемой продукции
СРОК ДЕЙСТВИЯ СЕРТИФИКАТА: 3 ГОДА
ПОЖАРНЫЙ СЕРТИФИКАТ
Сертификат пожарной безопасности является подтверждением соответствия работ, продукции или услуг требованиям пожарной безопасности.
В зависимости от сертифицируемой продукции, сущетсвует 2 вида пожарных сертификатов: обязательный и добровольный.
Чтобы определить, в какую категорию попадает товар, необходимо обратиться к Техническому Регламенту о требованиях пожарной безопасности №123
СРОК ДЕЙСТВИЯ СЕРТИФИКАТА: ДО 5 ЛЕТ


